تتيح البنية متعددة المستأجرين لمنصة برمجية واحدة خدمة عدة مؤسسات عميلة، يُسمّى كل منها «مستأجرًا»، مع إبقاء بيانات كل مستأجر وإعداداته ومستخدميه منفصلة عن غيره. في الأدوات العامة يتعلق هذا الفصل بالخصوصية، أما في البرمجيات المالية فيتعلق بالرقابة: فتسرّب دفتر الأستاذ أو مسيّر الرواتب أو قائمة الأطراف المقابلة إلى مستأجر آخر، أو قدرة موظف غير مخوّل على تعديلها، مشكلة محاسبية وقانونية قبل أن تكون تقنية
يشرح هذا الدليل خيارات عزل البيانات الرئيسية بلغة واضحة، ثم ينتقل إلى ما يحسم أمان النظام المالي المشترك فعلًا: الأدوار، والاستحقاقات التعاقدية، ومبدأ الحد الأدنى من الصلاحيات، والفصل بين المهام، وحسابات الخدمة ذات المالك، ومراجعات الوصول، وإلغاء الوصول في يوم المغادرة نفسه، وسجلات التدقيق، وملكية العميل لبياناته ومفاتيحه ونسخه الاحتياطية
ماذا يعني تعدد المستأجرين في الأنظمة المالية؟
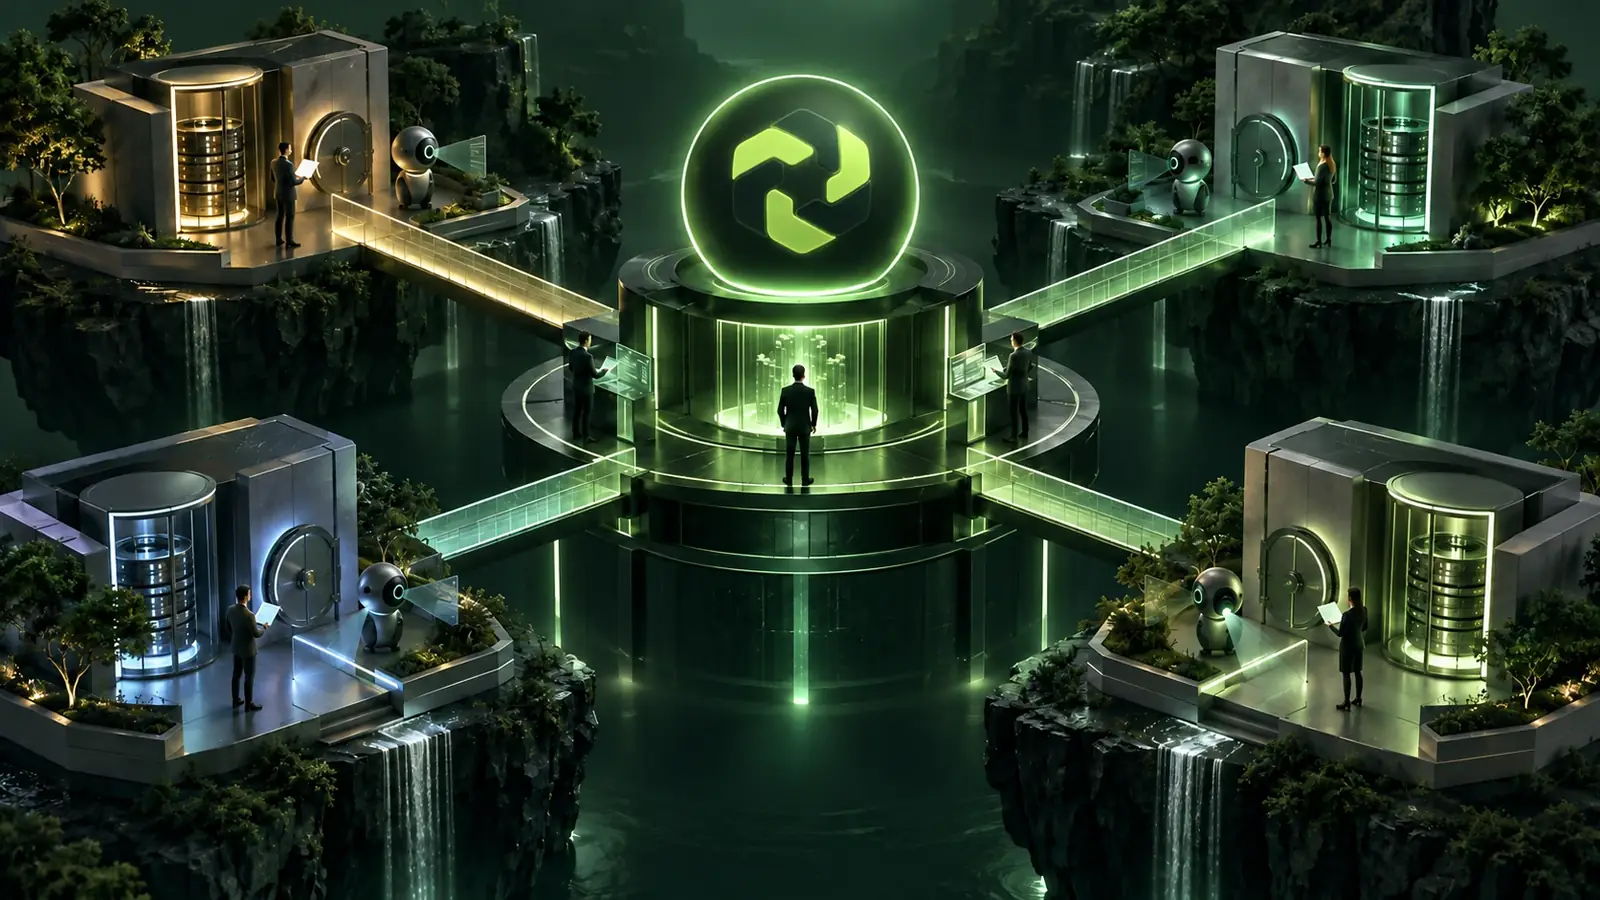
في نموذج المستأجر الواحد يشغّل كل عميل نسخته الخاصة من التطبيق وبنيته التحتية. وفي النموذج متعدد المستأجرين يتشارك العملاء بعض الطبقات، مثل كود التطبيق أو منصة الاستضافة، ويفرض البرنامج الحدود بينهم. وتقع معظم المنصات الحديثة بين هذين الطرفين، ويتوقف الموضع الصحيح على المخاطر والمتطلبات التنظيمية والتكلفة ودرجة التخصيص
المستأجر بالنسبة إلى الفريق المالي نادرًا ما يكون شركة واحدة؛ إنه عادةً مجموعة تضم عدة كيانات قانونية وعدة عملات وفرق خدمات مشتركة وأطرافًا خارجية مثل المحاسب أو المدقق الذين يحتاجون إلى رؤية محدودة. لذا يجب أن يعزل التصميم السليم المستأجرين بعضهم عن بعض، وأن يضبط الوصول داخل المستأجر نفسه حتى مستوى الكيان والوحدة ونوع الإجراء
لماذا ترفع المالية سقف المتطلبات
- قيود دفتر الأستاذ وأرصدة البنوك وبيانات الرواتب سرية وغالبًا ما تخضع لتنظيم خاص
- التعديل الخاطئ على رقم مقيد يؤثر في التقارير والضرائب والقرارات اللاحقة
- يحتاج المدقق إلى معرفة من فعل ماذا ومتى وبأي موافقة
- الربط مع البنوك والبوابات والمزودين ينشئ وصولًا آليًا يجب حوكمته كما يُحوكم الوصول البشري
أساليب عزل البيانات بلغة مبسطة
عزل البيانات هو مجموعة التدابير التي تمنع مستأجرًا من قراءة سجلات مستأجر آخر أو تعديلها. لا يوجد نمط واحد صحيح دائمًا، فكل خيار يوازن بين التكلفة وبساطة التشغيل من جهة، وقوة الحدود ووضوحها من جهة أخرى
قاعدة بيانات مشتركة مع معرّف للمستأجر
يقيم جميع المستأجرين في الجداول نفسها، ويحمل كل سجل معرّف المستأجر الذي يصفّي التطبيق بحسبه. هذا الأسلوب اقتصادي وسهل التحديث، لكن الحدود تعتمد كليًا على تطبيق التصفية بشكل صحيح في كل استعلام وتقرير وتصدير، فيقع العبء الأكبر على الاختبار ومراجعة الكود
مخطط أو قاعدة بيانات مستقلة لكل مستأجر
يحصل كل مستأجر على جداوله أو قاعدة بياناته الخاصة، وقد تبقى الخوادم مشتركة. تصبح الحدود أوضح ويسهل النسخ الاحتياطي والاستعادة لكل عميل، مقابل عمل تشغيلي أكبر مع ازدياد عدد المستأجرين
بنية تحتية مستقلة لكل مستأجر
يعمل المستأجر على خوادم أو بيئة مخصصة له. يمنح ذلك أوضح فصل وأكبر حرية في موقع البيانات ومواعيد التغيير، وهو الأعلى تكلفة. وتفضله غالبًا المجموعات ذات السياسات الداخلية الصارمة أو التوقعات الرقابية المحددة
في أرفينكس تُفصل بيانات العملاء وصلاحياتهم دائمًا، وتُحدَّد درجة عزل البنية التحتية وقاعدة البيانات والنسخ الاحتياطية وتُتحقق منها في خطة كل نشر، بدل أن تُقدَّم وعدًا عامًا. وتبيّن هذه الخطة أين تُحفظ البيانات وكيف تُفصل النسخ الاحتياطية وكيف يُختبر العزل قبل التشغيل الفعلي
التحكم في الوصول القائم على الأدوار والاستحقاقات والحد الأدنى من الصلاحيات
العزل بين المستأجرين نصف الصورة فقط. فداخل المستأجر يحدد التحكم في الوصول القائم على الأدوار ما يراه كل شخص وما يفعله. تُربط الصلاحيات بأدوار مثل محاسب الذمم الدائنة أو مسؤول الخزينة أو المراقب المالي أو المدقق الخارجي، ويحصل الأشخاص على أدوار بدل صلاحيات مفصّلة فرديًا. وبذلك يصبح الوصول قابلًا للتفسير، إذ يمكن عرض مصفوفة أدوار على المدقق بدل مئات الاستثناءات الشخصية
تقع الاستحقاقات فوق الأدوار بدرجة. فهي تصف ما تعاقد عليه العميل، وبالتالي الوحدات المفعّلة للمستأجر أصلًا. إذا تعاقدت مجموعة على دفتر الأستاذ والإقفال والتقارير دون الرواتب، تبقى وحدة الرواتب معطلة لجميع المستخدمين أيًا كانت أدوارهم. وفصل الاستحقاقات عن الأدوار يمنع دورًا واسع الصلاحيات من فتح وظائف لم توافق المؤسسة على استخدامها
ويربط مبدأ الحد الأدنى من الصلاحيات بين الاثنين: يحصل كل شخص ووكيل ذكي وتكامل على أقل وصول يحتاجه لمهمته، وللكيانات التي يخدمها فقط، وللمدة اللازمة فقط. وعمليًا يعني ذلك بضعة إعدادات افتراضية واضحة
- القراءة فقط افتراضيًا، مع إضافة صلاحيات التسجيل والاعتماد عن قصد
- وصول محصور في الكيانات القانونية والوحدات التي يعمل عليها الشخص فعلًا
- صلاحيات الإدارة لأشخاص مسمَّين، لا لحساب مشترك أبدًا
- الدخول بخطوتين للأدوار الحساسة وفق ما تحدده الخطة الأمنية
- وكلاء ذكاء اصطناعي متخصصون بحدود صلاحية صريحة؛ فوكيل المطابقة يقترح التطابقات ولا يقيدها ولا يعتمدها
الفصل بين المهام والاعتماد الثنائي
يعني الفصل بين المهام ألّا يستطيع شخص واحد إنشاء إجراء مالي حساس واعتماده معًا. في أرفينكس تتطلب التسويات والأرصدة الافتتاحية وتغيير السعر بعد القيد وفتح فترة مُقفلة وتحويل المال فوق السقف شخصين منفصلين: مُسجِّل ومُعتمِد. ويفرض النظام ذلك، فلا تعتمد الرقابة على تذكّر وثيقة سياسات
ينجح ذلك لأن دفتر الأستاذ هو المرجع. فكل تغيير في الرصيد حدث بقيد مزدوج متوازن، ويُصحَّح الخطأ بقيد عكسي لا بالتعديل أو الحذف. ويشرح مقال دفتر الأستاذ المزدوج غير القابل للتعديل ومسار التدقيق لماذا يجعل هذا التصميم ضوابط الوصول قابلة للتحقق لاحقًا
ويلتزم الذكاء الاصطناعي بالانضباط نفسه. فالمجاميع والأسعار والرسوم والقيود وإقفال الفترة تجري بكود حتمي قابل للاختبار، بينما يقترح الذكاء الاصطناعي ويشرح وتحمل مخرجاته وسم «اقتراح» حتى يقبلها شخص يملك الدور المناسب
حسابات الخدمة والتكاملات وسجلات التدقيق
جزء كبير من الوصول في المنصة المالية يعود إلى الآلات: موجزات البنوك وبوابات الدفع وتصدير التقارير وتدفقات الأتمتة. وحساب الخدمة بلا مالك باب مفتوح لا يراجعه أحد. لذا يجب أن يكون لكل حساب خدمة ومفتاح API مالك مسمّى وغرض واضح ونطاق أدنى وتاريخ مراجعة
تربط أرفينكس الأدوات الخارجية عبر تدفقات محكومة لكل منها مالك وسجل تنفيذ وتنبيهات إخفاق ومفتاح إيقاف، ويُدخل العميل المفاتيح بنفسه في خزنة الأسرار بدل تداولها في المحادثات. وتجد التفاصيل في خدمة مركز التكامل والأتمتة الشاملة
وتُكمل سجلات التدقيق الحلقة. فالسجل المفيد يدوّن من تصرّف، وفي أي مستأجر وكيان، وما الذي تغيّر، ومتى، ومن أي جلسة، وبأي موافقة. ويجب حماية السجلات من تعديل الأشخاص الذين تسجّل نشاطهم، وأن يحصل المدقق على وصول قراءة فقط إليها بدل ملفات يعدّها الفريق الخاضع للمراجعة
مراجعات الوصول وإلغاؤه في يوم المغادرة
ينحرف الوصول مع الوقت: ينتقل الأشخاص بين الفرق وتنتهي المشاريع وتتحول الصلاحيات المؤقتة إلى دائمة. وتحافظ دورة بسيطة على صدق مصفوفة الأدوار
- الانضمام: يطلب المدير دورًا للموظف ويعتمده شخص ثانٍ قبل منح الوصول
- الانتقال: عند تغيير المنصب يُزال الدور السابق في الوقت نفسه الذي يُضاف فيه الدور الجديد
- المغادرة: تُلغى الصلاحيات والجلسات والمفاتيح والاعتمادات المفوّضة في يوم مغادرة الشخص نفسه
- المراجعة الدورية: يؤكد المالكون كل مستخدم ودور وحساب خدمة ومفتاح، ويُزال كل ما لم يُؤكَّد
- الدليل: تُحفظ كل مراجعة باسم المراجع وتاريخها ليتتبعها المدقق
تغطي خدمة الحوكمة التقنية والأمان والوصول لدى أرفينكس هذه المراجعات وتسجيل النشاط وحفظ الأسرار في خزنة والنسخ الاحتياطية التي لا تُعتمد إلا بعد اختبار استعادة. وحين يحتاج المستأجر أيضًا إلى معرفة عملائه وأطرافه المقابلة، تجري خدمة التحقق من الهوية واعرف عملك التجاري والامتثال عبر مزودين مرخّصين وتُسجَّل كل قرار بأدلته
ملكية البيانات والمفاتيح والنسخ الاحتياطية
يجب أن تُبقي المنصة المشتركة الآمنة زمام الأمر بيد العميل. ففي أرفينكس البيانات والإعدادات والمفاتيح والنسخ الاحتياطية ملك العميل، والتصدير الكامل ممكن في أي وقت، وإيقاف الخدمة لا يحذف البيانات ولا يحتجزها أبدًا. وهذه الملكية جزء من الأمان، فالمؤسسة التي لا تستطيع المغادرة لا تتحكم في مخاطرها تحكمًا كاملًا
وتؤثر الملكية في طريقة التسليم أيضًا. فالتصميم والبناء يجريان في بيئة تجريبية معزولة ببيانات اصطناعية أو مجهولة الهوية، ويقارن التشغيل الموازي النظام الجديد بالطريقة الحالية، ولا يبدأ التشغيل الفعلي إلا بموافقة العميل. ولا حاجة إلى إدخال بيانات مالية حقيقية إلى بيئة البناء لإثبات صحة العزل والأدوار
قائمة تحقق لتقييم منصة مالية متعددة المستأجرين
أيًا كانت المنصة التي تقيّمها، اطلب إجابات محددة وأدلة بدل التطمينات العامة. وتناسب الأسئلة التالية أول نقاش أمني
- ما نموذج العزل المطبق على بنيتنا التحتية وقاعدة بياناتنا ونسخنا الاحتياطية، وكيف يُتحقق منه قبل التشغيل؟
- كيف تُفصل الاستحقاقات عن الأدوار، ومن يستطيع تفعيل وحدة جديدة؟
- هل يمكن عرض مصفوفة الأدوار وقواعد الاعتماد للإجراءات الحساسة؟
- هل لكل حساب خدمة ومفتاح API مالك مسمّى وتاريخ مراجعة؟
- متى يُلغى وصول من يغادر، وما الدليل على ذلك؟
- ماذا تسجّل سجلات التدقيق، وهل يقرؤها المدقق دون مساعدة الفريق الخاضع للمراجعة؟
- كيف نصدّر جميع بياناتنا، ومن يحتفظ بالمفاتيح والنسخ الاحتياطية؟
المنصة التي تجيب عن هذه الأسئلة بوضوح، ضمن نظام تشغيل مالي ومؤسسي متكامل، تمنح القادة الماليين بنية متعددة المستأجرين يمكن الدفاع عنها أمام مجلس الإدارة والمدقق
العزل بداية الطريق والوصول المحكوم هو البرهان
اختيار نموذج عزل البيانات مهم، لكن الضوابط التي يعتمد عليها الفريق المالي يوميًا هي الأدوار والاستحقاقات والحد الأدنى من الصلاحيات والفصل بين المهام وحسابات الخدمة ذات المالك والمراجعات والسجلات. وحين يفرض النظام هذه الضوابط ويحتفظ العميل بملكية بياناته ومفاتيحه، تستطيع المنصة المشتركة تلبية توقعات المراقبين الماليين والمدققين